ميزانيات الأمان في معظم الشركات الصغيرة والمتوسطة ليست غير محدودة. أنت تعرف ذلك. مجلس إدارتك يعرف ذلك. وللأسف، المهاجمون يعرفون ذلك أيضًا.
الافتراض بأن الأمان السحابي الجاد يتطلب عقدًا بمبلغ ستة أرقام مع مزود خدمات سحابية كبير أو مركز عمليات أمان مخصص قد أبقى العديد من الفرق في السوق المتوسطة تعتمد على الأمل والدفاعات المحيطية القديمة لفترة أطول مما يرغب أي شخص في الاعتراف به. وفي الوقت نفسه، لم يكن بيئة التهديد تنتظر بأدب. وفقًا لتقرير حالة الصناعة لعام 2026 من تحالف الأمان السحابي، لا تزال الأخطاء في التكوين، وإساءة استخدام الهوية، والهجمات على طبقة التطبيقات تهيمن على تقارير الحوادث عبر البيئات السحابية من جميع الأحجام.
الثقة الصفرية هي الإجابة التي تتقارب عليها معظم أطر الأمان. وهي أيضًا، بطريقة ما، مصطلح مستخدم بشكل مفرط وغير مطبق بشكل كافٍ كممارسة. يقطع هذا الدليل الضوضاء التسويقية ويقدم لك بنية ملموسة، طبقة بطبقة، يمكنك بناؤها فعليًا، بميزانية واقعية، بدون فريق من 20 مهندس أمان.
جدول المحتويات
- النقاط الرئيسية
- لماذا لم تعد الثقة الصفرية اختيارية في عام 2026 (ولماذا تعقدها معظم الفرق)
- مبادئ الثقة الصفرية التي تهم حقًا للبنية التحتية السحابية
- الطبقة 1: قواعد جدار الحماية ذات الحالة، ما يجب تأمينه أولاً
- الطبقة 2: WAF و OWASP Top 10، حظر الهجمات التي تصيب كل تطبيق ويب
- الطبقة 3: التخفيف من هجمات DDoS المستمرة، لماذا الحجم ليس التهديد الوحيد
- الطبقة 4: تقسيم الشبكة، المناطق العامة والخاصة و DMZ والإدارية
- كيفية تسلسل نشر الثقة الصفرية دون كسر الإنتاج
- الربط بالامتثال: كيف تتوافق هذه الطبقات مع ISO 27001 و SOC 2 و GDPR
- كيف تبدو مجموعة PlusClouds المحصنة بالكامل من البداية إلى النهاية
- تجميعها معًا
النقاط الرئيسية
- يتم بناء أمان السحابة بالثقة الصفرية على ثلاثة مبادئ: التحقق الصريح، استخدام أقل امتياز، وافتراض الاختراق.
- تغطي أربع طبقات تقنية الغالبية العظمى من نواقل الهجوم السحابية في العالم الحقيقي: قواعد جدار الحماية ذات الحالة، WAF مع تغطية OWASP Top 10، التخفيف المستمر من هجمات DDoS، وتقسيم الشبكة.
- تتوافق كل طبقة مباشرة مع متطلبات الامتثال ISO 27001 و SOC 2 Type II و GDPR المادة 32، لذا فإن العمل الأمني وعمل الامتثال هو نفس العمل.
- يقلل النشر التدريجي لمدة خمسة أسابيع من مخاطر الإنتاج عن طريق التدقيق قبل التغيير، ونشر WAF في وضع الكشف قبل الحظر، والتقسيم من قاعدة البيانات للخارج.
- تلغي منصات الأمان السحابية المجمعة الحاجة إلى عقود متعددة مع البائعين، مما يجعل الثقة الصفرية على مستوى المؤسسات قابلة للتحقيق للفرق الصغيرة والمتوسطة الحجم.
لماذا لم تعد الثقة الصفرية اختيارية في عام 2026 (ولماذا تعقدها معظم الفرق)
افترض النموذج المحيطي الأصلي أن كل شيء داخل شبكتك موثوق به وكل شيء خارجها معادٍ. انهار هذا النموذج في اللحظة التي بدأت فيها المؤسسات باستخدام أدوات SaaS، والعاملين عن بُعد، والبنية التحتية المستضافة على السحابة. اليوم، مع 88% من المؤسسات التي تدير بيئات هجينة أو متعددة السحابات، بالكاد يوجد "داخل" كفكرة متماسكة.
تحل الثقة الصفرية محل افتراض المحيط بقاعدة أبسط: لا تثق بأي شيء افتراضيًا، تحقق من كل شيء صراحة، وامنح الحد الأدنى من الوصول المطلوب لكل تفاعل. هذا هو الأمر. المبدأ ليس معقدًا.
ما يصبح معقدًا هو تسويق البائعين. قضى بائعو الأمان سنوات في ربط "الثقة الصفرية" بمنتجات لا علاقة لها بالإطار الأصلي، مما يؤدي إلى اعتقاد مديري تقنية المعلومات أنهم بحاجة إلى منصة ثقة صفرية مصممة خصيصًا تكلف مئات الآلاف من الدولارات سنويًا. معظم الفرق لا تحتاج إلى ذلك. ما يحتاجونه هو تطبيق منضبط للضوابط التي ربما يكون لديهم بالفعل إمكانية الوصول إليها، منظمة في بنية متماسكة.
الطبقات الأربع التي تهم أكثر للبنية التحتية السحابية هي: قواعد جدار الحماية ذات الحالة، جدار حماية تطبيقات الويب (WAF) الذي يغطي OWASP Top 10، التخفيف المستمر من هجمات DDoS، والتقسيم الشبكي المناسب. قم بتكديس هذه بشكل صحيح وستحصل على وضع ثقة صفرية يرضي معظم مدققي الامتثال ويوقف الغالبية العظمى من الهجمات في العالم الحقيقي.
مبادئ الثقة الصفرية التي تهم حقًا للبنية التحتية السحابية
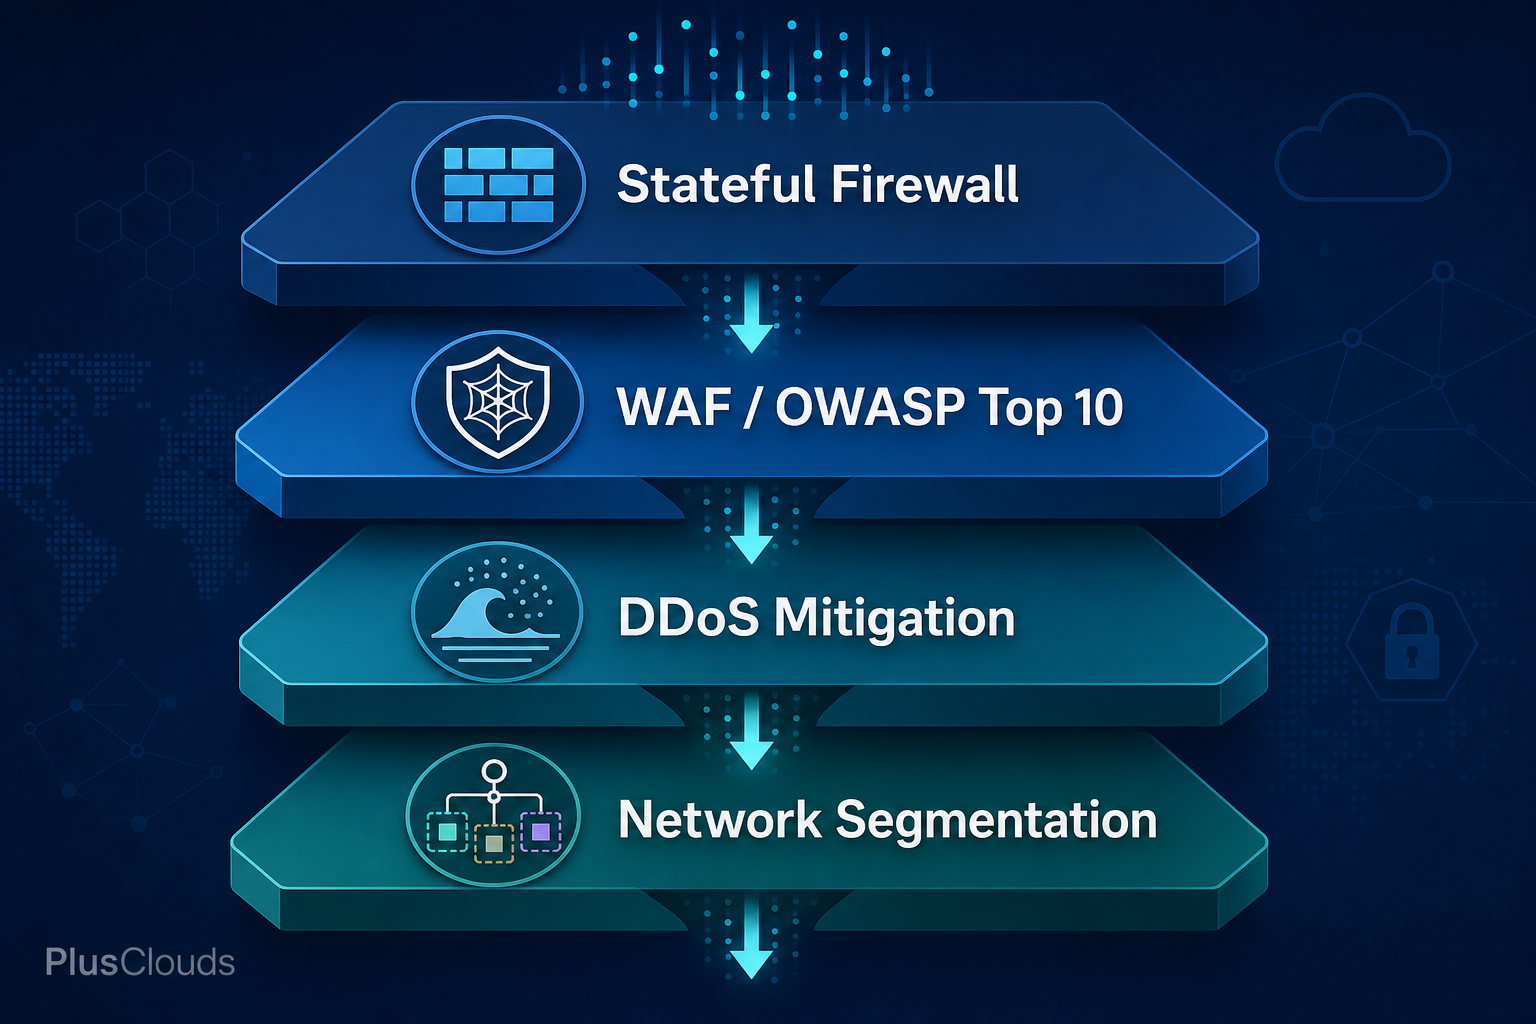
قبل لمس أي تكوين، من المفيد استيعاب ثلاثة مبادئ يجب أن توجه كل قرار:
التحقق الصريح. يجب أن يتم المصادقة والتفويض لكل اتصال، وكل استدعاء API، وكل جلسة إدارية. ليس مرة واحدة عند تسجيل الدخول، بل باستمرار. هذا يعني بيانات اعتماد قصيرة الأجل، والمصادقة متعددة العوامل (MFA) على كل الوصول المميز، والرموز المميزة للجلسة التي تنتهي صلاحيتها بشكل عدواني.
استخدام أقل امتياز. لا ينبغي لخادم الويب أن يكون لديه حقوق مسؤول قاعدة البيانات. لا ينبغي لوكيل المراقبة أن يكون لديه حق الوصول للكتابة إلى تخزين الكائنات الخاص بك. حدد نطاق كل دور، وكل حساب خدمة، وكل قاعدة جدار حماية إلى الحد الأدنى المطلوب. القواعد المفرطة في السماح هي كيفية حدوث الحركة الجانبية بعد الاختراق الأولي.
افتراض الاختراق. صمم بنيتك كما لو أن مهاجمًا موجود بالفعل داخل أحد مقاطعك. التقسيم، وتسجيل الدخول، والكشف عن الشذوذ ليست جنون العظمة. إنها الضوابط التي تحد من دائرة الانفجار عندما يحدث خطأ ما. وشيء ما دائمًا يحدث خطأ في النهاية.
تتوافق هذه المبادئ الثلاثة مباشرة مع الطبقات التقنية أدناه. احتفظ بها في ذهنك أثناء العمل من خلال كل واحدة.
الطبقة 1: قواعد جدار الحماية ذات الحالة، ما يجب تأمينه أولاً
يتتبع جدار الحماية ذو الحالة حالة الاتصالات النشطة ويتخذ قرارات بناءً على السياق، وليس فقط الحزم الفردية. هذا يختلف بشكل أساسي عن قوائم التحكم في الوصول البسيطة (ACLs)، التي تقيم كل حزمة بشكل منفصل. يعني الفحص ذو الحالة أن حزمة العودة من اتصال صادر تم تأسيسه مسموح بها تلقائيًا، بينما يتم إسقاط حركة المرور الواردة غير المرغوب فيها إلى نفس المنفذ.
ابدأ بموقف افتراضي للرفض. كل منفذ مغلق ما لم يكن لديك سبب محدد وموثق لفتحه. ثم اعمل من خلال هذا التسلسل:
- كشف فقط ما يجب أن يكون عامًا. المنفذ 443 (HTTPS) والمنفذ 80 (HTTP، مع إعادة التوجيه إلى HTTPS) للخدمات المواجهة للويب. لا ينبغي أن يكون أي شيء آخر قابلاً للوصول من الإنترنت العام بدون مبرر صريح.
- نقل SSH من المنفذ 22. يقوم الماسحات الآلية بمهاجمة المنفذ 22 باستمرار. الانتقال إلى منفذ غير قياسي (مصحوبًا بالمصادقة المستندة إلى المفتاح وقائمة السماح لعناوين IP) يقضي على الغالبية العظمى من الضوضاء الناتجة عن القوة الغاشمة. إذا كنت تريد دليلًا خطوة بخطوة لهذه الخطوة المحددة من التحصين، فإن الدليل لتغيير منفذ SSH على خادم افتراضي لينكس يغطي العملية بالتفصيل.
- تقييد المنافذ الإدارية لعناوين IP محددة. منفذ قاعدة البيانات الخاصة بك، لوحة الإدارة الخاصة بك، واجهات برمجة التطبيقات الداخلية الخاصة بك. لا ينبغي أن يكون أي من هذه قابلاً للوصول من عناوين الإنترنت العشوائية. أضف عناوين IP لمكتبك ونقاط خروج VPN الخاصة بك إلى قائمة السماح.
- مراجعة القواعد الصادرة أيضًا. تركز معظم الفرق تمامًا على الوارد. القواعد الصادرة مهمة لمنع استخراج البيانات. الخادم المخترق الذي لا يمكنه إجراء اتصالات صادرة عشوائية إلى وجهات غير معروفة يحد مما يمكن للمهاجم فعله بالفعل.
راجع قواعد جدار الحماية الخاصة بك كل ثلاثة أشهر. تتراكم القواعد بمرور الوقت وتظل القواعد المضافة لمشروع مؤقت قبل ثلاث سنوات مفتوحة.
الطبقة 2: WAF و OWASP Top 10، حظر الهجمات التي تصيب كل تطبيق ويب
يعمل جدار الحماية ذو الحالة في طبقات الشبكة والنقل (طبقات OSI 3 و 4). لا يمكنه فحص محتوى طلب HTTPS. هذا ما يفعله جدار حماية تطبيقات الويب (WAF): يجلس أمام تطبيقك ويحلل حركة المرور HTTP و HTTPS لأنماط الهجوم في طبقة التطبيقات (طبقة OSI 7).
يعد OWASP Top 10 المرجع القياسي لثغرات تطبيقات الويب. تتضمن القائمة الحالية هجمات الحقن (حقن SQL، حقن الأوامر، حقن LDAP)، المصادقة المكسورة، البرمجة عبر المواقع (XSS)، المراجع المباشرة غير الآمنة للكائنات (IDOR)، التكوين الأمني الخاطئ، والعديد من الآخرين. يقوم WAF المُكون بشكل صحيح مع قواعد OWASP Top 10 بحظر الاستغلال الآلي لجميع هذه الثغرات.
بعض النقاط العملية حول تكوين WAF:
- ابدأ في وضع الكشف، وليس وضع الحظر. قم بتسجيل ما سيقوم WAF بحظره لمدة أسبوع قبل تشغيل التنفيذ. هذا يكشف عن الإيجابيات الكاذبة التي قد تعطل وظائف التطبيق الشرعية.
- اضبط القواعد لتناسب تطبيقك. يختلف WAF الذي يحمي واجهة برمجة تطبيقات REST عن الذي يحمي موقع WordPress. تحتاج مجموعات القواعد العامة إلى ضبط خاص بالتطبيق لتجنب حظر حركة المرور الشرعية.
- لا تتجاهل تحديد المعدل. WAF الذي يحظر الطلبات الضارة الفردية ولكنه يسمح للمهاجم بإجراء 10,000 طلب في الدقيقة يقوم فقط بنصف العمل. تحديد المعدل حسب IP والجلسة هو وظيفة أساسية لـ WAF، وليس إضافة اختيارية.
PlusClouds Cloud Security يتضمن WAF مع تغطية OWASP Top 10 مدمجة في المنصة، مما يعني أنك لا تقوم بتكوين جهاز منفصل أو إدارة علاقة مع بائع آخر. يجلس أمام أحمال العمل الخاصة بك ويبدأ في فحص حركة المرور من اليوم الأول.
الطبقة 3: التخفيف من هجمات DDoS المستمرة، لماذا الحجم ليس التهديد الوحيد
غالبًا ما يتم مناقشة هجمات الحرمان من الخدمة الموزعة (DDoS) من حيث عرض النطاق الترددي الخام فقط. الهجمات الحجمية التي تغمر رابطك بمئات الجيجابت في الثانية حقيقية، لكنها ليست النوع الوحيد الذي تحتاج إلى الدفاع ضده.
تستهدف الهجمات البروتوكولية نقاط الضعف في بروتوكولات الشبكة. على سبيل المثال، يستغل هجوم SYN flood المصافحة الثلاثية لبروتوكول TCP عن طريق إرسال أعداد كبيرة من حزم SYN دون إكمال الاتصال، مما يستنفد جداول حالة الخادم. ترسل الهجمات على طبقة التطبيقات (الطبقة 7) طلبات HTTP تبدو شرعية بحجم كبير، مستهدفة نقاط نهاية معينة تكون مكلفة حسابيًا لخدمتها. يمكن أن تكون هذه مدمرة عند أحجام حركة مرور منخفضة نسبيًا لأنها تتجاوز الدفاعات الحجمية تمامًا.
يحتاج التخفيف الفعال من هجمات DDoS إلى معالجة جميع الفئات الثلاث:
- حجمية: امتصاص أو تنظيف حركة المرور في المنبع قبل أن تصل إلى بنيتك التحتية. يتطلب هذا سعة شبكة كبيرة. يضمن التخفيف على مقياس 1 تيرابت في الثانية أن الهجمات واسعة النطاق لا تشبع رابطك.
- بروتوكولية: تقنيات الفحص ذو الحالة و SYN cookie على حافة الشبكة تحمي من هجمات استنفاد المصافحة.
- طبقة التطبيقات: التحليل السلوكي، تحديد المعدل، وآليات التحدي والاستجابة (مثل CAPTCHAs أو تحديات JavaScript) على طبقة WAF توقف الهجمات البطيئة والمنخفضة التي تفوتها الدفاعات الحجمية.
الكلمة الأساسية هي "مستمرة". التخفيف من هجمات DDoS عند الطلب، حيث يتم تفعيل التنظيف فقط بعد اكتشاف الهجوم، لديه تأخير متأصل. خلال نافذة الكشف والتفعيل هذه، تكون خدماتك معطلة. يعني التخفيف المستمر أن حركة المرور يتم فحصها باستمرار ويتم التعامل مع الشذوذ في الوقت الفعلي، بدون فجوة.
الطبقة 4: تقسيم الشبكة، المناطق العامة والخاصة و DMZ والإدارية
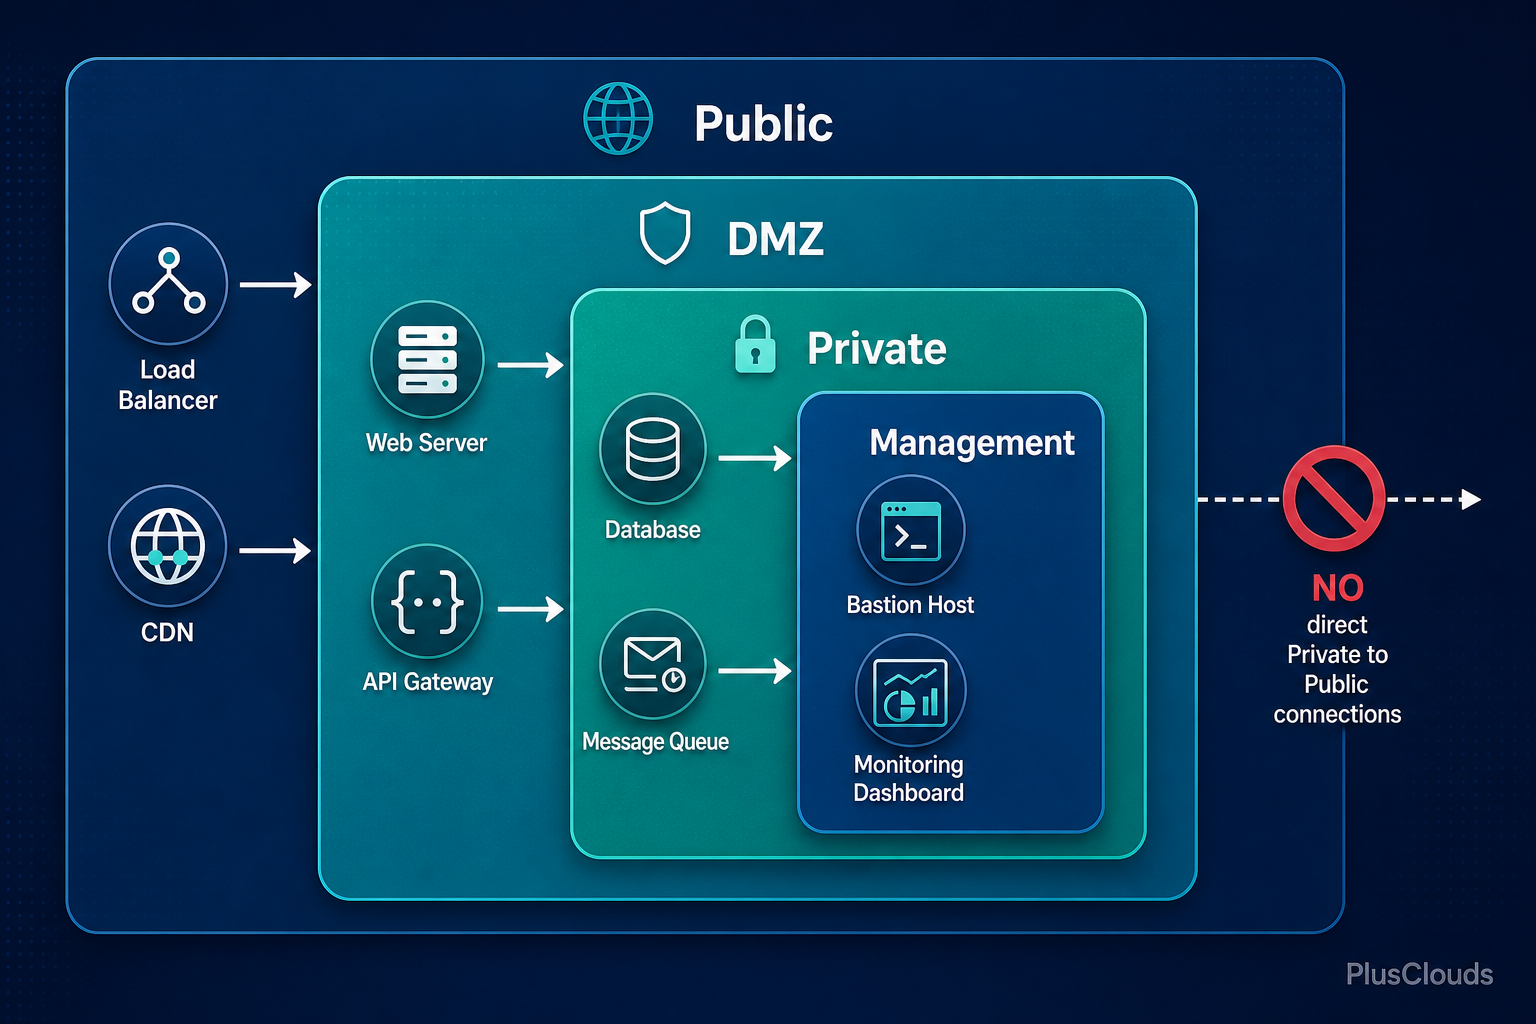
تقسيم الشبكة هو التعبير الهيكلي لمبدأ "افتراض الاختراق". إذا كان بإمكان كل خادم التحدث إلى كل خادم آخر على شبكتك، فإن المثيل المخترق الواحد يمنح المهاجم الوصول إلى كل شيء. يحد التقسيم من دائرة الانفجار على مستوى البنية التحتية.
نموذج عملي من أربع مناطق للبنية التحتية السحابية:
| المنطقة | ما يعيش هنا | قواعد الوصول |
|---|---|---|
| العامة | موازين التحميل، نقاط نهاية CDN، WAF | يمكن الوصول إليها من الإنترنت على 80/443 فقط |
| DMZ | خوادم تطبيقات الويب، بوابات API | يمكن الوصول إليها من المنطقة العامة؛ لا يمكنها بدء الاتصالات إلى الخاصة |
| الخاصة | قواعد البيانات، الخدمات الداخلية، قوائم الرسائل | يمكن الوصول إليها فقط من مناطق DMZ والإدارة |
| الإدارية | مضيفات الباستيون، المراقبة، مشغلات CI/CD | يمكن الوصول إليها فقط من عناوين IP المسموح بها عبر VPN |
تتدفق حركة المرور في اتجاه واحد: الوارد من الإنترنت يضرب المنطقة العامة، يتم توجيهه إلى DMZ، التي تستعلم عن المنطقة الخاصة للبيانات. لا يتلقى أي شيء في المنطقة الخاصة اتصالًا مباشرًا من الإنترنت. لا يمر الوصول الإداري عبر المناطق العامة أو DMZ.
PlusClouds Networking and Load Balancers يدعم جميع أنواع الشبكات الخمسة (العامة، الخاصة، VPN، الإدارية، و DMZ) من لوحة تحكم واحدة، مما يجعل تنفيذ هذا النموذج أكثر سهولة بكثير من تجميع منتجات شبكات منفصلة من عدة بائعين.
كيفية تسلسل نشر الثقة الصفرية دون كسر الإنتاج
أكبر خطر عملي في تحصين بيئة سحابية إنتاجية هو إدخال تغييرات تسبب انقطاعات. التسلسل الصحيح يقلل من هذا الخطر:
المرحلة 1 (الأسبوع 1-2): التدقيق والتوثيق. قبل تغيير أي شيء، قم بتخطيط كل منفذ مفتوح، كل قاعدة جدار حماية، وكل مسار اتصال خدمة إلى خدمة. لا يمكنك تأمين ما لم تقم بجرده.
المرحلة 2 (الأسبوع 3-4): تحصين جدار الحماية. قم بتطبيق قواعد الرفض الافتراضية على البيئات غير الإنتاجية أولاً. تحقق من أن لا شيء ينكسر. قم بالترويج للإنتاج مع خطة تراجع جاهزة.
المرحلة 3 (الأسبوع 5-6): نشر WAF في وضع الكشف. قم بنشر WAF، وراقب السجلات لمدة أسبوعين، وقم بضبط الإيجابيات الكاذبة، ثم قم بتمكين وضع الحظر.
المرحلة 4 (الأسبوع 7-8): تقسيم الشبكة. قم بتنفيذ فصل المناطق بدءًا من الحدود الأكثر وضوحًا (فصل قواعد البيانات عن خوادم الويب). استخدم الشبكات الخاصة لمزود السحابة الخاص بك لفرض عزلة المنطقة على مستوى البنية التحتية بدلاً من الاعتماد فقط على قواعد جدار الحماية المستندة إلى المضيف.
المرحلة 5 (مستمر): التخفيف من هجمات DDoS والمراقبة. يجب تمكين التخفيف المستمر من هجمات DDoS من البداية، لكن تكوين المراقبة والتنبيه يستغرق وقتًا لضبطه. قم بإعداد لوحات معلومات للشذوذ في حركة المرور وحدد العتبات للتصعيد التلقائي.
هذا النهج المرحلي يجعل أيضًا من السهل عزو أي مشكلات إنتاجية إلى تغيير معين، مما يسرع التشخيص بشكل كبير.
الربط بالامتثال: كيف تتوافق هذه الطبقات مع ISO 27001 و SOC 2 و GDPR
إذا كانت مؤسستك تعمل نحو شهادة ISO 27001، أو تحقيق SOC 2 Type II، أو إثبات الامتثال لـ GDPR، فإن بنية الثقة الصفرية الموصوفة هنا ليست عملًا منفصلًا. إنها نفس العمل.
ISO 27001 يتطلب ضوابط حول إدارة الوصول (الملحق A.9)، أمان الشبكة (الملحق A.13)، وأمان العمليات (الملحق A.12). قواعد جدار الحماية ذات الحالة الخاصة بك، وتقسيم الشبكة، وتكوين WAF هي أدلة مباشرة لهذه الضوابط. قم بتوثيق مجموعات القواعد الخاصة بك، وعملية إدارة التغيير الخاصة بك، وإيقاع المراجعة ربع السنوي الخاص بك.
SOC 2 (معايير خدمات الثقة) يركز على الأمان، والتوافر، والسرية. تتوافق معايير CC6 (الضوابط المنطقية والفيزيائية للوصول) مباشرة مع بنية جدار الحماية والتقسيم الخاصة بك. يتم الوفاء بـ CC7 (عمليات النظام) من خلال المراقبة والتخفيف من هجمات DDoS. يريد المدققون رؤية أن الضوابط موجودة، وأنها مكونة بشكل صحيح، وأن لديك دليلًا على المراجعة المستمرة.
GDPR لا يحدد ضوابط تقنية صراحة، لكن المادة 32 تتطلب "تدابير تقنية وتنظيمية مناسبة" لضمان مستوى من الأمان مناسب للمخاطر. بنية الثقة الصفرية الموثقة، مع WAF، والتخفيف من هجمات DDoS، وتقسيم الشبكة، هي بالضبط نوع الأدلة التي يحتاجها مسؤول حماية البيانات (DPO) لإثبات الامتثال.
العمل الأمني وعمل الامتثال هو نفس العمل. تشغيلهما بالتوازي، بدلاً من التعامل مع الامتثال كتمرين تحضير للتدقيق منفصل، يوفر وقتًا ومالًا كبيرًا.
كيف تبدو مجموعة PlusClouds المحصنة بالكامل من البداية إلى النهاية
تجميع جميع الطبقات الأربع معًا على بنية PlusClouds يمنحك بنية ملموسة بدون الحاجة إلى عقود متعددة مع البائعين أو تكاملات مخصصة.
PlusClouds Cloud Servers تعمل على معالجات AMD EPYC مع تخزين NVMe وتنتشر في 60 ثانية، مما يمنحك الأساس الحسابي. يتم التعامل مع تقسيم الشبكة من خلال نموذج الشبكات الخمسي المتاح في PlusClouds Networking and Load Balancers، مع موازين التحميل التي توزع الحركة عبر خوادم الويب في منطقة DMZ والشبكات الخاصة التي تعزل طبقة قاعدة البيانات الخاصة بك تمامًا.
أمام كل ذلك يجلس PlusClouds Cloud Security: جدار حماية ذو حالة يفرض مجموعة قواعد الرفض الافتراضية الخاصة بك، WAF مع تغطية OWASP Top 10 يفحص كل طلب HTTP و HTTPS، والتخفيف المستمر من هجمات DDoS بسعة 1 تيرابت في الثانية+ الذي يتعامل مع الهجمات الحجمية والبروتوكولية وطبقة التطبيقات في وقت واحد. تم بناء المنصة وفقًا لمعايير ISO 27001 و SOC 2 و GDPR، مما يعني أن وثائق الامتثال التي تحتاجها أسهل بكثير في الإنتاج.
بالنسبة للفرق التي كانت تفكر أيضًا في مرونة الفدية جنبًا إلى جنب مع وضع الأمان الثقة الصفرية الخاصة بها، فإن إقران هذه البنية مع استراتيجية نسخ احتياطي قوية يستحق الوقت. يغطي دليل قاعدة النسخ الاحتياطي 3-2-1-1 كيفية تصميم بنية استرداد تصمد حتى بعد اختراق ناجح، لأن الثقة الصفرية تقلل من احتمال الاختراق ولكن لا تقللها إلى الصفر.
تجميعها معًا
الثقة الصفرية ليست منتجًا تشتريه. إنها بنية تبنيها، طبقة بطبقة، مع الضوابط التي يمكنك تحملها وتشغيلها فعليًا. الطبقات الأربع التي تمت تغطيتها هنا، قواعد جدار الحماية ذات الحالة، WAF مع تغطية OWASP Top 10، التخفيف المستمر من هجمات DDoS، وتقسيم الشبكة، تعالج نواقل الهجوم التي تمثل الغالبية العظمى من الحوادث السحابية في العالم الحقيقي. تتوافق مع متطلبات ISO 27001 و SOC 2 Type II و GDPR المادة 32. وهي قابلة للتحقيق بدون ميزانية أمان بمبلغ ستة أرقام أو فريق عمليات أمان مخصص.
التسلسل مهم. ابدأ بالتدقيق، حصن جدار الحماية، انشر WAF في وضع الكشف قبل تمكين الحظر، قسم شبكتك من قاعدة البيانات للخارج، وعامل التخفيف من هجمات DDoS كبنية تحتية بدلاً من خدمة طوارئ. كل مرحلة تبني على الأخيرة دون الحاجة إلى نافذة صيانة تأخذ تطبيقك خارج الخدمة لعطلة نهاية الأسبوع.
إذا كنت تريد أن ترى كيف تبدو هذه المجموعة في الممارسة العملية، فإن PlusClouds Cloud Security يجمع بين جدار الحماية و WAF والتخفيف من هجمات DDoS في منصة واحدة مصممة خصيصًا للفرق التي تحتاج إلى حماية على مستوى المؤسسات بدون تعقيد على مستوى المؤسسات. ألق نظرة على ما هو مشمول وكيف يتوافق مع البنية الحالية الخاصة بك في plusclouds.com/us/cloud/security.